enhance-dev / enhance-dev/form-elements
Include nonce attribute for Content Security Policy
- Lenguaje dominante
- JavaScript
- Estrellas
- 4
- Forks
- 1
- Métricas de merge de PR
- Sin PR fusionados en 30 d
Descripción
See https://github.com/enhance-dev/enhance-starter-project/issues/12
When a nonce is available, form-elements should include that nonce as an attribute to prevent errors like in this screenshot:
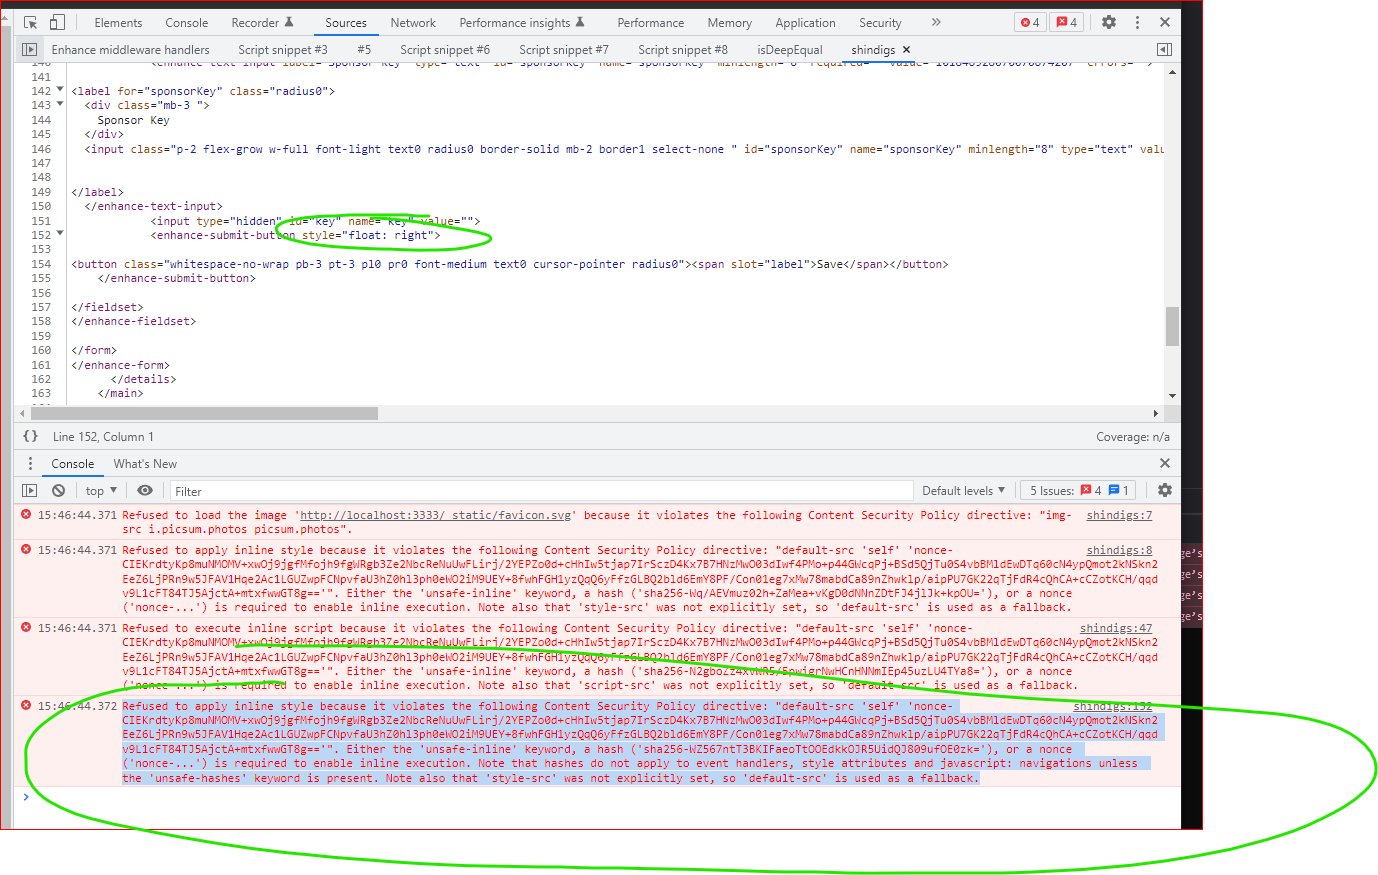
```Refused to apply inline style because it violates the following Content Security Policy directive: "[omitted for brevity]". Either the 'unsafe-inline' keyword, a hash ('sha256-WZ567ntT3BKIFaeoTtOOEdkkOJR5UidQJ809ufOE0zk='), or a nonce ('nonce-...') is required to enable inline execution.```
Guía de contribución
Línea de trabajo
Revisa el issue enlazado de enhance-starter-project y el error de CSP mostrado aquí para entender cuándo está disponible un nonce y qué elementos de formulario lo necesitan. Localiza el código de renderizado de los elementos de formulario y sus pruebas existentes, y verifica después que la salida que incluye un nonce contenga el atributo nonce sin cambiar la salida cuando no haya ningún nonce disponible.
Escrito por el modelo de indexación a partir del texto del issue.
Evaluación
- Stack tecnológico
- javascript
- Área
- frontend, security
- Tipo de issue
- Nueva funcionalidad
- Dificultad
- 3/5
- Tiempo estimado
- 1-2 días
- Estado de actividad
- Estancado
- Claridad
- Bastante claro
- Aptitud para principiantes
- 45/100