enhance-dev / enhance-dev/form-elements
Include nonce attribute for Content Security Policy
- Vorherrschende Sprache
- JavaScript
- Sterne
- 4
- Forks
- 1
- PR-Merge-Kennzahlen
- Keine gemergten PRs in 30 T.
Beschreibung
See https://github.com/enhance-dev/enhance-starter-project/issues/12
When a nonce is available, form-elements should include that nonce as an attribute to prevent errors like in this screenshot:
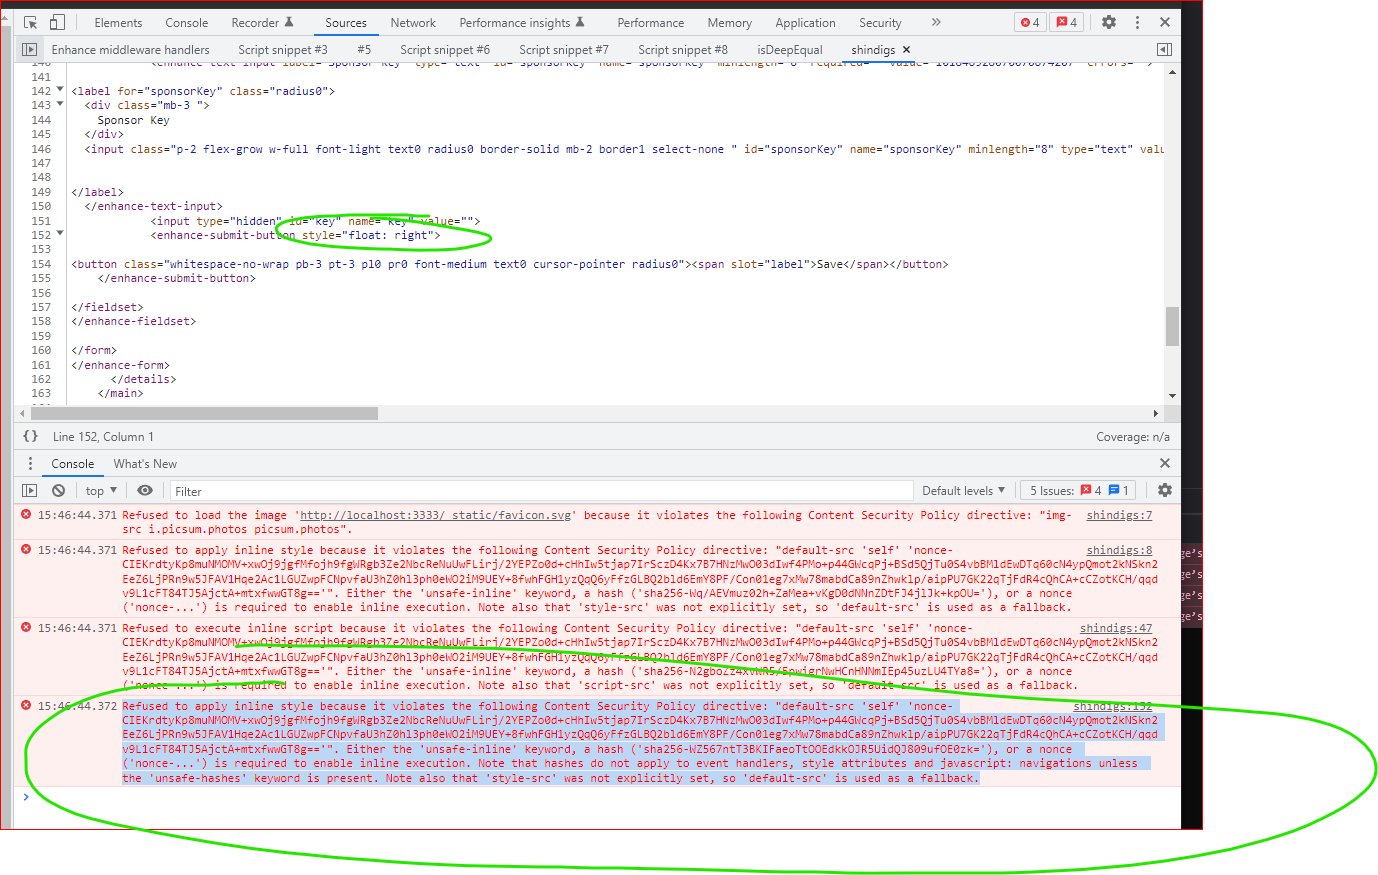
```Refused to apply inline style because it violates the following Content Security Policy directive: "[omitted for brevity]". Either the 'unsafe-inline' keyword, a hash ('sha256-WZ567ntT3BKIFaeoTtOOEdkkOJR5UidQJ809ufOE0zk='), or a nonce ('nonce-...') is required to enable inline execution.```
Beitragsleitfaden
Rechercherichtung
Prüfe das verlinkte enhance-starter-project-Issue und den hier gezeigten CSP-Fehler, um zu verstehen, wann ein nonce verfügbar ist und welche Formularelemente ihn benötigen. Finde den Code zur Darstellung der Formularelemente und die dazugehörigen bestehenden Tests und verifiziere anschließend, dass die Ausgabe mit nonce das nonce-Attribut enthält, ohne die Ausgabe zu ändern, wenn kein nonce verfügbar ist.
Vom Indexierungsmodell aus dem Issue-Text verfasst.
Bewertung
- Tech-Stack
- javascript
- Bereich
- frontend, security
- Issue-Typ
- Feature
- Schwierigkeit
- 3/5
- Geschätzter Aufwand
- 1-2 Tage
- Aktivitätsstatus
- Veraltet
- Klarheit
- Größtenteils klar
- Anfängerfreundlichkeit
- 45/100