alibaba / alibaba/lowcode-engine
引擎能力被 CSP 安全策略阻拦
- Lingua principale
- TypeScript
- Stelle
- 15.9k
- Fork
- 2.7k
- Metriche di merge delle PR
- Nessuna PR unita negli ultimi 30g
Descrizione
## bug 说明
将下面代码插入到 lowcode-demo 项目 index.ejs 文件 head 标签中即可出现
```html
```
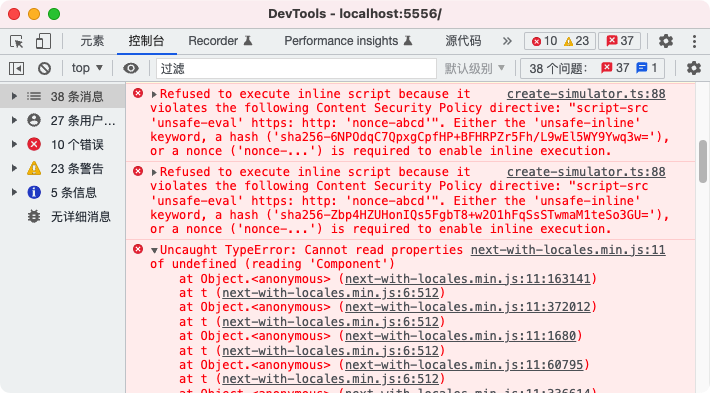
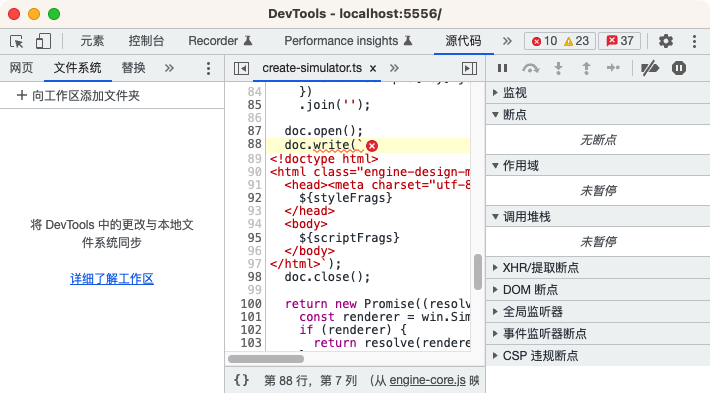
异常具体指向[这一行](https://github.com/alibaba/lowcode-engine/blob/v1.0.14/packages/designer/src/builtin-simulator/create-simulator.ts#L88)。
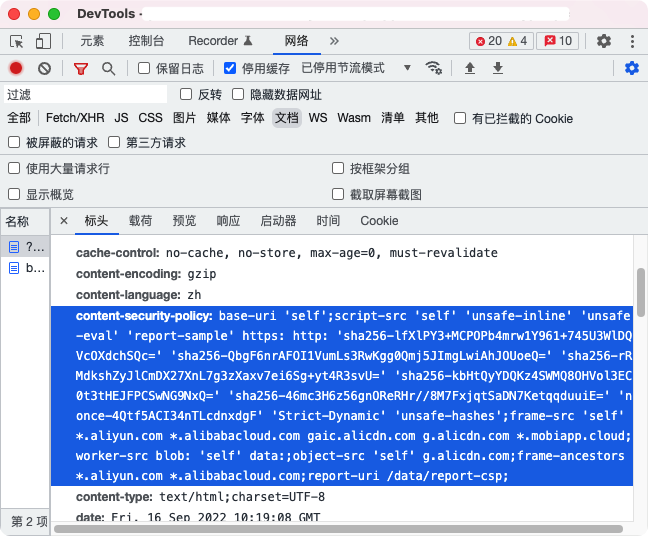
对于页面 HTTP 头有 content-security-policy 设置的,会同样出现上述问题。所以此问题常常是本地开发好了,生产环境挂了
## 期望
Google 对于 document.write 的说明:https://developer.chrome.com/blog/removing-document-write/
期望取消 document.write 的使用,PR 在下方。
Guida per i contributori
Nessuna guida per i contributori indicizzata per questo repository
Direzione di ricerca
Riprodurre il problema aggiungendo il meta tag Content-Security-Policy mostrato all'index.ejs di lowcode-demo, quindi esaminare packages/designer/src/builtin-simulator/create-simulator.ts alla riga 88. Sostituire l'uso di document.write come richiesto e verificare che la demo lowcode non fallisca più con la policy CSP.
Scritto dal modello di indicizzazione a partire dal testo della issue.
Valutazione
- Stack tecnologico
- typescript
- Ambito
- frontend, security
- Tipo di issue
- Bug
- Difficoltà
- 2/5
- Tempo stimato
- 1-3 ore
- Stato di attività
- Ferma
- Chiarezza
- Specificata chiaramente
- Idoneità per principianti
- 35/100