cloud-native-toolkit / cloud-native-toolkit/software-everywhere
Issue :
- Dominant language
- TypeScript
- Stars
- 8
- Forks
- 8
- PR merge metrics
- No merged PRs in 30d
Description
**Describe the bug**
Ran `200-openshift-gitops` automation for Turbonomic on a TechZone Azure OpenShift instance
Error
```
Error: local-exec provisioner error
│
│ with module.argocd-bootstrap.module.openshift_cicd.module.gitops.null_resource.argocd_instance_helm,
│ on .terraform/modules/argocd-bootstrap.openshift_cicd.gitops/main.tf line 150, in resource "null_resource" "argocd_instance_helm":
│ 150: provisioner "local-exec" {
│
│ Error running command '.terraform/modules/argocd-bootstrap.openshift_cicd.gitops/scripts/deploy-helm.sh openshift-gitops openshift-gitops .terraform/modules/argocd-bootstrap.openshift_cicd.gitops/charts/argocd-instance': exit
│ status 1. Output: ---
│ # Source: argocd-instance/charts/openshift-gitops-instance/templates/instance-job.yaml
│ apiVersion: v1
│ kind: ServiceAccount
│ metadata:
│ namespace: openshift-gitops
│ name: job-openshift-gitops
│ labels:
│ helm.sh/chart: openshift-gitops-instance-0.3.1
│ app.kubernetes.io/name: openshift-gitops
│ app.kubernetes.io/instance: openshift-gitops
│ app.kubernetes.io/version: "1.16.0"
│ app.kubernetes.io/managed-by: Helm
│ ---
│ # Source: argocd-instance/charts/openshift-gitops-instance/templates/rbac.yaml
│ apiVersion: rbac.authorization.k8s.io/v1
│ kind: ClusterRole
│ metadata:
│ name: openshift-gitops-argocd
│ labels:
│
│ helm.sh/chart: openshift-gitops-instance-0.3.1
│ app.kubernetes.io/name: openshift-gitops
│ app.kubernetes.io/instance: openshift-gitops
│ app.kubernetes.io/version: "1.16.0"
│ app.kubernetes.io/managed-by: Helm
│ rules:
│ - apiGroups:
│ - "*"
│ resources:
│ - "*"
│ verbs:
│ - "*"
│ ---
│ # Source: argocd-instance/charts/openshift-gitops-instance/templates/rbac.yaml
│ apiVersion: rbac.authorization.k8s.io/v1
│ kind: ClusterRoleBinding
│ metadata:
│ name: openshift-gitops-argocd
│ labels:
│
│ helm.sh/chart: openshift-gitops-instance-0.3.1
│ app.kubernetes.io/name: openshift-gitops
│ app.kubernetes.io/instance: openshift-gitops
│ app.kubernetes.io/version: "1.16.0"
│ app.kubernetes.io/managed-by: Helm
│ roleRef:
│ apiGroup: rbac.authorization.k8s.io
│ kind: ClusterRole
│ name: openshift-gitops-argocd
│ subjects:
│ - apiGroup: rbac.authorization.k8s.io
│ kind: Group
│ name: "system:serviceaccounts:openshift-gitops"
│ - kind: ServiceAccount
│ name: job-openshift-gitops
│ namespace: openshift-gitops
│ ---
│ # Source: argocd-instance/charts/openshift-gitops-instance/templates/group.yaml
│ apiVersion: user.openshift.io/v1
│ kind: Group
│ metadata:
│ name: argocd-admins
│ labels:
│ helm.sh/chart: openshift-gitops-instance-0.3.1
│ app.kubernetes.io/name: openshift-gitops
│ app.kubernetes.io/instance: openshift-gitops
│ app.kubernetes.io/version: "1.16.0"
│ app.kubernetes.io/managed-by: Helm
│ users: []
│ ---
│ # Source: argocd-instance/charts/openshift-gitops-instance/templates/instance-config-map.yaml
│ apiVersion: v1
│ kind: ConfigMap
│ metadata:
│ name: config-openshift-gitops
│ namespace: openshift-gitops
│ labels:
│ helm.sh/chart: openshift-gitops-instance-0.3.1
│ app.kubernetes.io/name: openshift-gitops
│ app.kubernetes.io/instance: openshift-gitops
│ app.kubernetes.io/version: "1.16.0"
│ app.kubernetes.io/managed-by: Helm
│ annotations:
│ "helm.sh/hook": post-install
│ data:
│ instance.yaml: |
│ apiVersion: argoproj.io/v1alpha1
│ kind: ArgoCD
│ metadata:
│ name: argocd-cluster
│ spec:
│ dex:
│ openShiftOAuth: true
│ rbac:
│ defaultPolicy: 'role:readonly'
│ policy: |
│ g, argocd-admins, role:admin
│ scopes: '[groups]'
│ server:
│ route:
│ enabled: true
│ patch.yaml: |
│ spec:
│ applicationSet:
│ resources:
│ limits:
│ cpu: "2"
│ memory: 1Gi
│ requests:
│ cpu: 250m
│ memory: 512Mi
│ controller:
│ processors: {}
│ resources:
│ limits:
│ cpu: "2"
│ memory: 2Gi
│ requests:
│ cpu: 250m
│ memory: 1Gi
│ dex:
│ openShiftOAuth: true
│ resources:
│ limits:
│ cpu: 500m
│ memory: 256Mi
│ requests:
│ cpu: 250m
│ memory: 128Mi
│ grafana:
│ enabled: false
│ ingress:
│ enabled: false
│ resources:
│ limits:
│ cpu: 500m
│ memory: 256Mi
│ requests:
│ cpu: 250m
│ memory: 128Mi
│ route:
│ enabled: false
│ ha:
│ enabled: false
│ resources:
│ limits:
│ cpu: 500m
│ memory: 256Mi
│ requests:
│ cpu: 250m
│ memory: 128Mi
│ initialSSHKnownHosts: {}
│ prometheus:
│ enabled: false
│ ingress:
│ enabled: false
│ route:
│ enabled: false
│ rbac:
│ defaultPolicy: role:readonly
│ policy: |
│ g, argocd-admins, role:admin
│ scopes: '[groups]'
│ redis:
│ resources:
│ limits:
│ cpu: 500m
│ memory: 256Mi
│ requests:
│ cpu: 250m
│ memory: 128Mi
│ repo:
│ resources:
│ limits:
│ cpu: "1"
│ memory: 512Mi
│ requests:
│ cpu: 250m
│ memory: 256Mi
│ resourceExclusions: |
│ - apiGroups:
│ - tekton.dev
│ clusters:
│ - '*'
│ kinds:
│ - TaskRun
│ - PipelineRun
│ server:
│ autoscale:
│ enabled: false
│ grpc:
│ ingress:
│ enabled: false
│ ingress:
│ enabled: false
│ resources:
│ limits:
│ cpu: 500m
│ memory: 256Mi
│ requests:
│ cpu: 125m
│ memory: 128Mi
│ route:
│ enabled: true
│ service:
│ type: ""
│ tls:
│ ca: {}
│ apply.sh: |
│ NAMESPACE="$1"
│ INSTANCE_NAME="$2"
│ CONFIG_FILE="$3"
│ PATCH_FILE="$4"
│
│ if oc get argocd $INSTANCE_NAME -n $NAMESPACE 1> /dev/null 2> /dev/null; then
│ kubectl patch argocd $INSTANCE_NAME -n $NAMESPACE --type merge -p "$(cat $PATCH_FILE)"
│ else
│ kubectl apply -n $NAMESPACE -f $CONFIG_FILE
│ fi
│ ---
│ # Source: argocd-instance/charts/openshift-gitops-instance/templates/instance-job.yaml
│ apiVersion: batch/v1
│ kind: Job
│ metadata:
│ name: job-openshift-gitops
│ namespace: openshift-gitops
│ labels:
│ helm.sh/chart: openshift-gitops-instance-0.3.1
│ app.kubernetes.io/name: openshift-gitops
│ app.kubernetes.io/instance: openshift-gitops
│ app.kubernetes.io/version: "1.16.0"
│ app.kubernetes.io/managed-by: Helm
│ annotations:
│ "helm.sh/hook": post-install
│ "helm.sh/hook-delete-policy": hook-succeeded
│ spec:
│ template:
│ metadata:
│ name: job-openshift-gitops
│ labels:
│ helm.sh/chart: openshift-gitops-instance-0.3.1
│ app.kubernetes.io/name: openshift-gitops
│ app.kubernetes.io/instance: openshift-gitops
│ app.kubernetes.io/version: "1.16.0"
│ app.kubernetes.io/managed-by: Helm
│ spec:
│ serviceAccountName: job-openshift-gitops
│ restartPolicy: Never
│ volumes:
│ - name: config-yaml
│ configMap:
│ name: config-openshift-gitops
│ containers:
│ - name: create-instance
│ image: "quay.io/bitnami/kubectl:latest"
│ volumeMounts:
│ - mountPath: /tmp/config
│ name: config-yaml
│ env:
│ - name: NAMESPACE
│ value: openshift-gitops
│ - name: INSTANCE_NAME
│ value: argocd-cluster
│ command: ["/bin/sh", "-c"]
│ args:
│ - cp /tmp/config/apply.sh /tmp/apply.sh;
│ chmod +x /tmp/apply.sh;
│ /tmp/apply.sh $NAMESPACE $INSTANCE_NAME /tmp/config/instance.yaml /tmp/config/patch.yaml
│ clusterrole.rbac.authorization.k8s.io/openshift-gitops-argocd created
│ clusterrolebinding.rbac.authorization.k8s.io/openshift-gitops-argocd created
│ group.user.openshift.io/argocd-admins created
│ Error from server (NotFound): error when creating "STDIN": namespaces "openshift-gitops" not found
│ Error from server (NotFound): error when creating "STDIN": namespaces "openshift-gitops" not found
│ Error from server (NotFound): error when creating "STDIN": namespaces "openshift-gitops" not found
```
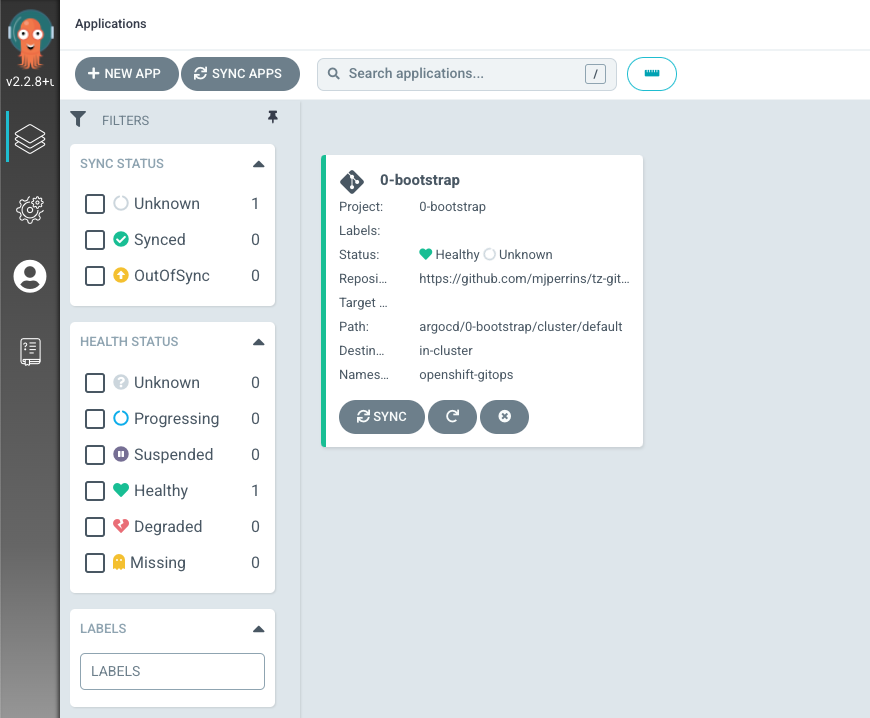
ArgoCD was installed and Bootstrap-0 was configured
**To Reproduce**
1. clone `automation-solutions` git repo branch `turbo-release`
2. cd /boms/software/turbonomic
3. run `./generate.sh`
4. Setup up Turbo to run
5. ./launch.sh
6. cd `200-openshift-gitops`
7. run `terraform init` `terraform plan` `terraform apply --auto-approve`
**Expected behavior**
GitOps repo should have been created
Contributor guide
No contributing guide indexed for this repository
Assessment
This issue has not been assessed yet.